נכתב בתאריך 11 באוקטובר 2026
לפני שמתחילים
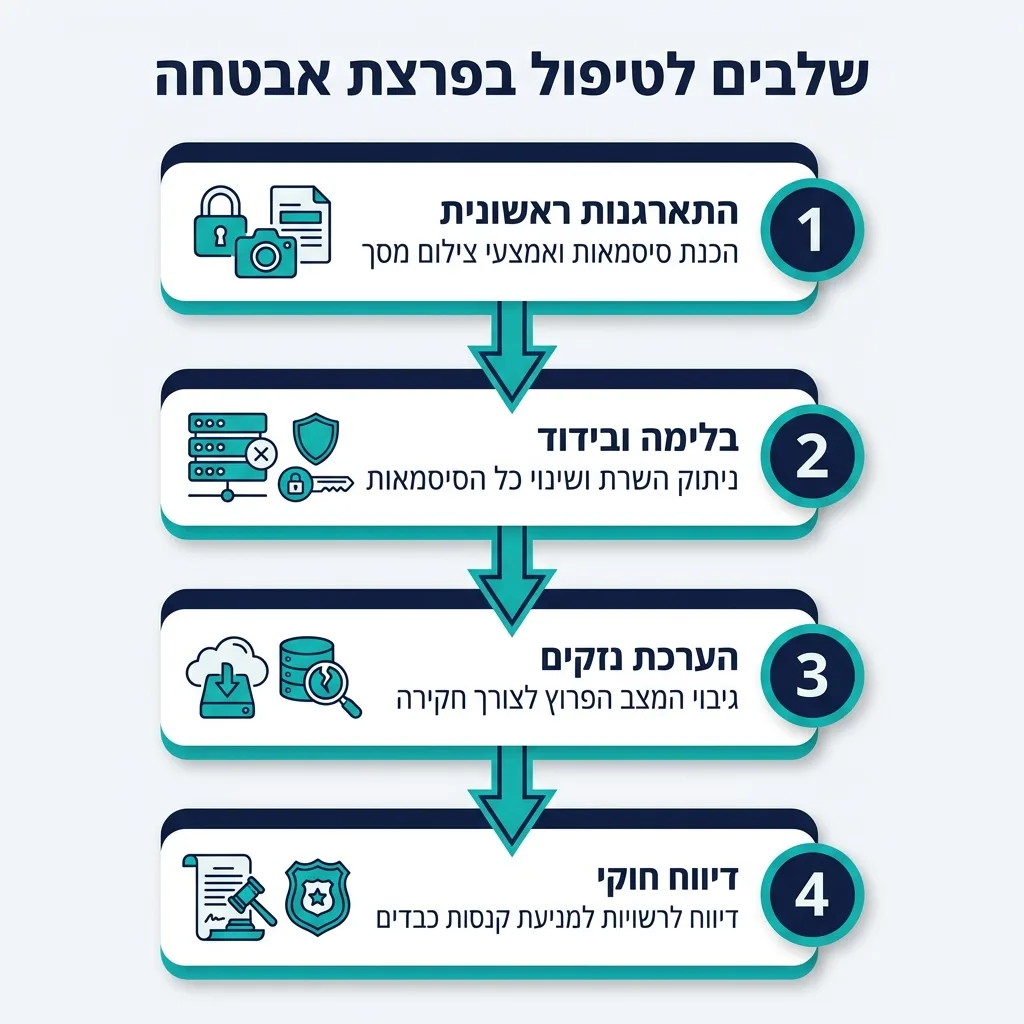
אם זיהיתם פרצת אבטחה באתר, הפעולה הראשונה היא לנתק את השרת מהרשת בלי לכבות אותו. מיד לאחר מכן, חובה לשנות סיסמאות מנהל ולתעד את כל מה שאתם רואים על המסך.
- ✓ בידוד הנזק: נתקו מהאינטרנט וצלמו מסכים מיד.
- ✓ הערכת מצב: גבו את האתר הפרוץ לפני השחזור כדי לשמור ראיות לחקירה.
- ✓ דיווח כחוק: בישראל, חובה לדווח לרשות להגנת הפרטיות על כל אירוע חמור.
- ✓ תקשורת שקופה: עדכנו את הלקוחות שלכם אם מידע אישי שלהם דלף.
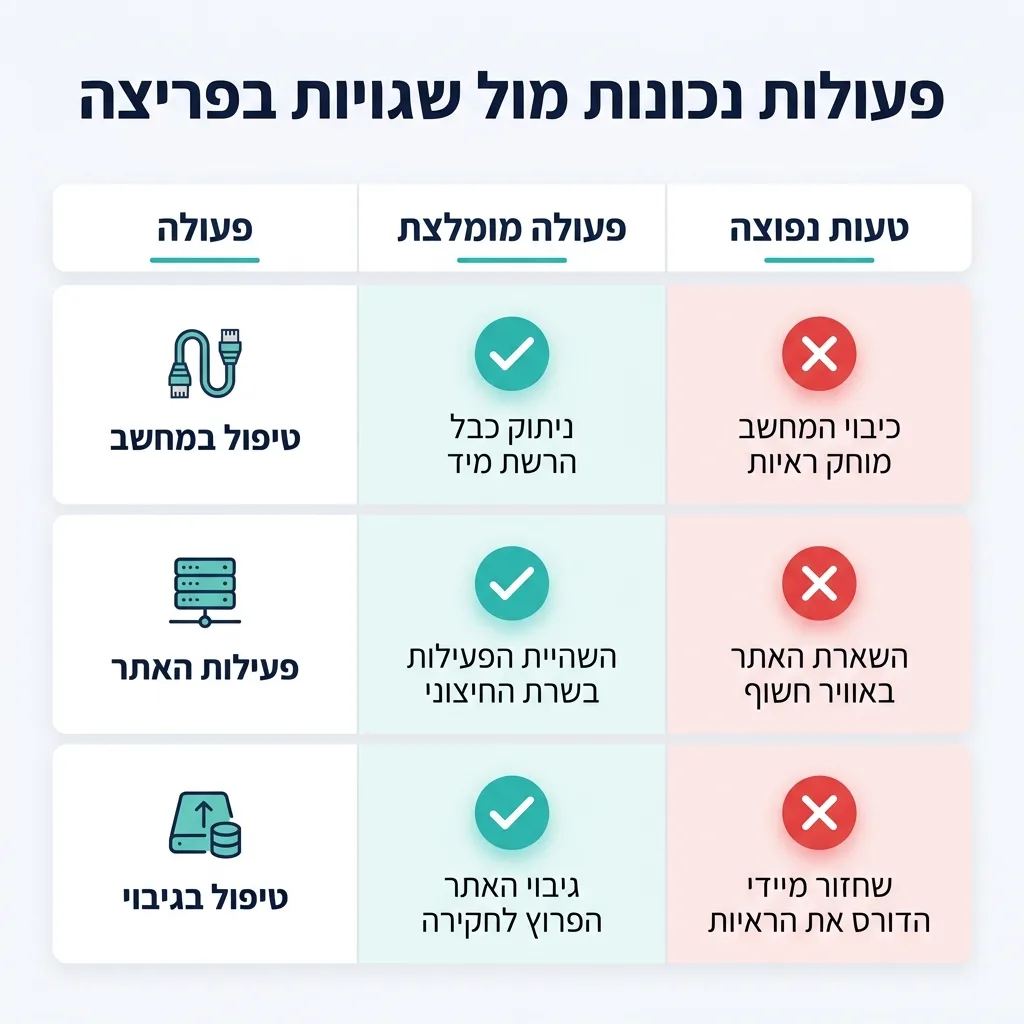
הטעות הכי נפוצה שאנחנו רואים אצל בעלי אתרים ברגע של פריצה, היא הפאניקה שגורמת להם לכבות מיד את המחשב או השרת. זה מרגיש כמו הדבר הנכון לעשות, אבל בפועל – זה פשוט מוחק ראיות קריטיות שיעזרו לנו להבין איך התוקף נכנס.
כשהאתר שלכם נפרץ, הדקות הראשונות קובעות הכל. מהניסיון שלנו ב-Mediniot, תגובה מהירה ומסודרת יכולה להציל את העסק שלכם, את המידע של הלקוחות וגם למנוע קנסות כבדים מהרשויות.
אז מה לעשות במקרה של פרצת אבטחה? הכנו לכם מדריך חירום, שלב אחר שלב. בלי מושגים טכניים מסובכים, רק פעולות תכלס שאפשר לעשות ממש עכשיו כדי לעצור את הנזק ולהחזיר את העסק לשליטה.
מה צריך להכין לפני תחילת הטיפול?
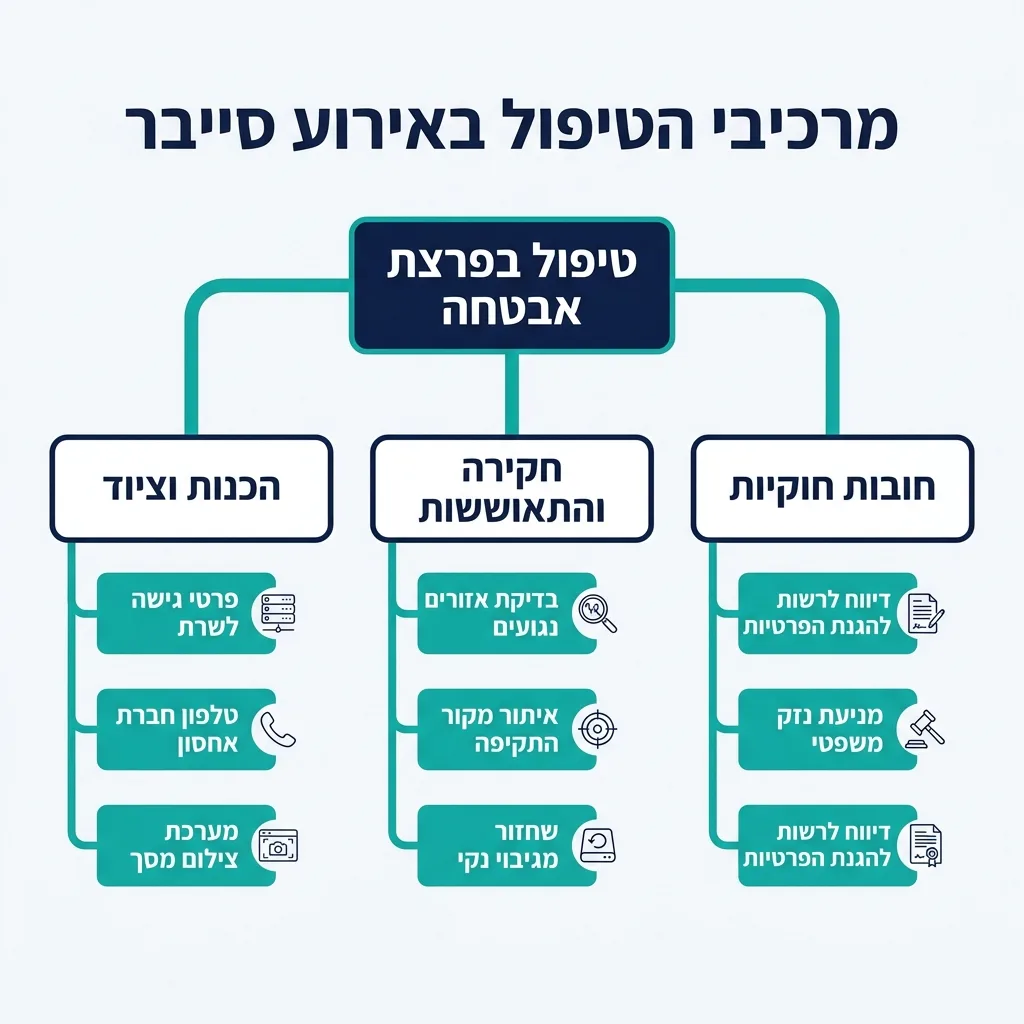
לפני שאתם קופצים למים, חשוב לנשום רגע. כשאירוע סייבר מתרחש, קל לאבד את הראש. לכן, חשוב שיהיה לכם ריכוז של כל מה שצריך כדי להתחיל לעבוד מהר ובצורה חלקה.
צ'קליסט התארגנות ראשונית
שלב 1: בלימה ובידוד מיידי של האתר
הדבר הראשון שחייבים לעשות כשמגלים פרצה הוא לעצור את "הדימום". המטרה כאן היא לנתק את הפורץ מהמערכת ולמנוע מהנזק להתפשט הלאה אל הלקוחות או למחשבים אחרים בעסק.
נתקו מיד את השרת או המחשב מהאינטרנט. אם האתר שלכם יושב על שרת חיצוני, היכנסו לפאנל הניהול והשהו את הפעילות או בקשו מחברת האחסון לעשות זאת עבורכם. במקביל, שנו מיד את כל הסיסמאות החשובות – סיסמאות מנהל האתר, גישה לקבצים ומסד הנתונים.
אינסטינקט טבעי הוא ללחוץ על כפתור הכיבוי. אל תעשו את זה. כיבוי המחשב מוחק את הזיכרון הזמני, שבו נמצאות בדרך כלל העדויות שיעזרו לנו להבין איך הפורץ נכנס. פשוט נתקו את כבל הרשת.
שלב 2: הערכת נזקים וגיבוי המצב הקיים
עכשיו כשהמערכת מנותקת, צריך להבין מה בדיוק קרה. בדקו באילו אזורים באתר הפורץ נגע. האם הוא שינה עמודים? האם הוא ניסה להוציא מידע של לקוחות, כמו פרטי אשראי או מספרי טלפון?
פנו מיד לחברת האחסון שלכם. להרבה חברות יש כלים מתקדמים שיכולים לראות מאיפה הגיעה התקיפה. במקביל, עשו גיבוי מלא של האתר בדיוק כפי שהוא עכשיו – במצבו הפרוץ. זה נשמע מוזר, אבל הגיבוי הזה הוא זירת הפשע שלכם לחקירה.
רק לאחר ששמרתם עותק של האתר הפרוץ, תוכלו לגשת ולשחזר את האתר מגיבוי נקי וישן יותר, מהימים שלפני הפריצה.
שלב 3: חובות דיווח לרשויות בישראל (2026)
כבעלי עסק בישראל, אתם מחויבים לחוק. תקנות הגנת הפרטיות דורשות מכם לדווח על אירועי אבטחה חמורים. התעלמות מהחוק יכולה לגרור קנסות של עשרות אלפי שקלים (₪) ונזק משפטי כבד.
| גורם מטפל | מתי חובה או מומלץ לדווח? |
|---|---|
| הרשות להגנת הפרטיות | חובה מיידית במקרה של אירוע חמור (דלף מידע או פגיעה במאגר הלקוחות). |
| מערך הסייבר הלאומי (119) | מומלץ בכל אירוע. מספקים סיוע ותמיכה טכנית מסביב לשעון. |
| משטרת ישראל | במקרה של דרישת כופר, סחיטה או גניבה ישירה של כספים. |
שלב 4: לדבר עם הלקוחות בשקיפות
זה השלב שממנו הכי הרבה בעלי עסקים חוששים. אף אחד לא רוצה להגיד ללקוחות שלו "פרצו לנו". אבל האמת היא, ששקיפות היא הדרך היחידה לשמור על האמון שלהם. קבעו אדם אחד שיהיה אחראי להוציא הודעות מסודרות.
אם יש חשש שמידע אישי דלף, אתם חייבים ליידע את הלקוחות. הסבירו להם בפשטות מה קרה, איזה מידע אולי נחשף, ומה הם צריכים לעשות עכשיו – למשל, להחליף סיסמאות. הודעה כנה ומהירה עדיפה בהרבה על ניסיון הסתרה.
חשוב גם לעדכן את העובדים שלכם בחברה. בקשו מהם להיות ערניים למיילים חשודים, אבל הנחו אותם לשמור על סודיות מקצועית בשלב זה.
שלב 5: חקירה וסגירת פרצות לעתיד
המשבר המיידי מאחורינו, האתר חזר לאוויר מגיבוי נקי. עכשיו מתחילה העבודה האמיתית – לוודא שזה לא יקרה שוב. אתם חייבים להבין איך הפורץ נכנס. האם זו הייתה סיסמה קלה מדי? תוסף וורדפרס ישן שלא עודכן?
אחרי שתמצאו את נקודת החולשה, תקנו אותה. אנחנו ממליצים מאוד להפעיל אימות דו-שלבי לכל מי שנכנס למערכת הניהול. בנוסף, ודאו שכל התוספים והמערכות שלכם מעודכנים לגרסה האחרונה כדי למנוע חדירות דומות בעתיד.
לסיום, עברו על מערך הגיבויים שלכם. ודאו שיש לכם תמיד גיבוי אחד לפחות שנשמר מחוץ לשרת המרכזי שלכם. כך, גם אם השרת כולו ייפגע ממתקפת כופר, תמיד יהיה לכם עותק בטוח שאפשר לשחזר ממנו.
ההמלצה של Mediniot
מהניסיון שלנו לאורך השנים, הטעות הכי יקרה שעסקים עושים היא לנסות להסתיר את הפריצה. כשהלקוחות מגלים את זה לבד, האמון נשבר לתמיד, שלא לדבר על הקנסות הכבדים מהרשות להגנת הפרטיות. תהיו שקופים, תפעלו מהר לפי החוק, ותראו ללקוחות שאתם לוקחים את הביטחון והמידע שלהם ברצינות מלאה. ההתנהלות הזו תוכיח את עצמה ותשתלם לכם בטווח הארוך.
שאלות נפוצות
מהם הצעדים המיידיים שיש לנקוט לאחר זיהוי פריצה לאתר?
הדבר הראשון הוא לנתק את השרת או המחשב מהאינטרנט ומהרשת המקומית, מבלי לכבות אותם לחלוטין. מיד לאחר מכן יש לשנות את כל הסיסמאות הקריטיות (מנהל, שרת, מסד נתונים) ולצלם מסכים של המצב כדי לשמור עדויות לחקירה.
כיצד ניתן לבודד את הנזק ולמנוע את התפשטות הפריצה?
הבידוד מתבצע בעיקר על ידי ניתוק כבלי הרשת והשהיית החשבון מול חברת האחסון. ברגע שהאתר מנותק, התוקף מאבד את הגישה אליו, מה שמונע ממנו להמשיך להוריד מידע או להדביק מחשבים נוספים ברשת שלכם.
איך מאתרים את מקור הפרצה וכיצד מתקנים אותה?
איתור המקור דורש בדרך כלל בדיקה מקצועית של קובצי יומן הפעולות (לוגים) בשרת. לאחר מציאת הדלת שממנה נכנס הפורץ – כמו תוסף לא מעודכן או סיסמה חלשה – יש לעדכן את התוכנה, להחליף סיסמאות ולשקול התקנת חומת אש כדי לסגור את החולשה.
מתי וכיצד יש לדווח ללקוחות על אירוע האבטחה?
יש לדווח ללקוחות ברגע שעולה חשש אמיתי שמידע אישי או פיננסי שלהם נחשף. ההודעה צריכה להיות שקופה וברורה, להסביר מה קרה, איזה מידע היה מעורב, ומה הלקוחות צריכים לעשות כעת כדי להגן על עצמם.
לאילו רשויות צריך לדווח על פרצת אבטחה ומהו התהליך?
בישראל, חובה חוקית לדווח לרשות להגנת הפרטיות באופן מיידי על כל 'אירוע אבטחה חמור' באמצעות טופס מקוון באתר שלהם. כמו כן, מומלץ מאוד לדווח למערך הסייבר הלאומי בחיוג ל-119 כדי לקבל תמיכה והכוונה מקצועית מהירה.
מהן הפעולות הנדרשות כדי לשחזר את האתר מגיבוי?
לפני השחזור, חובה ליצור גיבוי של האתר במצבו הפרוץ כדי לשמור על ראיות. רק לאחר מכן, יש לאתר את הגיבוי הנקי האחרון שנעשה לפני מועד הפריצה, ולהעלות אותו חזרה אל השרת דרך פאנל הניהול או בעזרת חברת האחסון.
כיצד ניתן לחזק את אבטחת האתר כדי למנוע פריצות עתידיות?
כדי לשמור על האתר בטוח בעתיד, הקפידו לעדכן באופן שוטף את מערכת הניהול והתוספים. השתמשו תמיד באימות דו-שלבי בכניסה למערכת, ודאו שיש לכם גיבויים קבועים שנשמרים בשרת חיצוני המנותק מהאתר הראשי.
השורה התחתונה
פרצת אבטחה היא אירוע מלחיץ שעלול לפגוע בפעילות השוטפת, אבל עם פעולה נכונה ומהירה אפשר לצמצם את הנזק באופן משמעותי. זכרו לבודד את השרת מיד, לתעד הכל בלי לכבות את המחשב, לדווח לגורמים הרלוונטיים כחוק ולהיות שקופים לחלוטין מול הלקוחות שלכם.
היערכות מוקדמת, הגדרת נהלים ברורים והטמעת אמצעי אבטחה בסיסיים כמו אימות כפול וגיבויים חיצוניים, יבטיחו שהעסק שלכם יהיה מוגן וחזק הרבה יותר בפעם הבאה.