נכתב בתאריך 19 באוגוסט 2026
נקודות חשובות מהמאמר
המונח "GDPR-2" אינו רגולציה רשמית, אלא כינוי לחבילת חוקים חדשים של האיחוד האירופי שמרחיבים את עקרונות הגנת הפרטיות והסייבר. חוקים אלו חלים גם על עסקים ישראליים הפועלים מול השוק האירופי, וההיערכות אליהם קריטית כדי להימנע מקנסות כבדים.
שמעתם על GDPR-2? אולי נתקלתם במונח הזה והרגשתם לחץ קל. רגולציה אירופאית חדשה ומחמירה שאוטוטו נוחתת גם על העסק הישראלי שלכם? זה נשמע מורכב, אבל אנחנו כאן כדי לעשות סדר.
האמת היא שאין חוק רשמי אחד שנקרא "GDPR-2". המונח הזה הוא כינוי לחבילה של חוקים ותקנות חדשים שהאיחוד האירופי מקדם, והם אכן הולכים לשנות את כללי המשחק הדיגיטליים. המטרה שלהם היא להרחיב את ההגנה על פרטיות המשתמשים ולהסדיר טכנולוגיות חדשות כמו בינה מלאכותית.
אם העסק שלכם פונה ללקוחות באירופה, משתמש בכלים דיגיטליים או מפתח טכנולוגיה, המדריך הזה הוא בדיוק בשבילכם. נפרק יחד, במילים פשוטות ובגובה העיניים, מה כל חוק אומר, איך הוא ישפיע עליכם, והכי חשוב – מה הצעדים המעשיים שאתם צריכים לעשות כבר היום כדי להיות מוכנים לשנת 2026.
אז מה זה "GDPR-2" ולמה זה צריך לעניין אותך כבעל עסק ישראלי?
בואו נתחיל מהשורה התחתונה: אם תחפשו את הנוסח הרשמי של חוק "GDPR-2", לא תמצאו אותו. זהו לא שם של חוק ספציפי, אלא כינוי רווח שמתאר את הגל הבא של הרגולציה הדיגיטלית באירופה. אחרי שה-GDPR המקורי, שנכנס לתוקף ב-2018, הסדיר את איסוף ועיבוד המידע האישי, האיחוד האירופי ממשיך להוביל קו מחמיר כדי להתמודד עם אתגרים טכנולוגיים חדשים.
החבילה הזו כוללת מספר חוקים משמעותיים שכל אחד מהם מתמקד בתחום אחר: בינה מלאכותית, נתונים ממכשירים חכמים (IoT), אבטחת סייבר ופעילות של פלטפורמות דיגיטליות. יחד, הם יוצרים סביבה משפטית חדשה ומורכבת יותר, שדורשת מכל עסק תשומת לב והיערכות מוקדמת.
ולמה זה נוגע לעסק שלכם בישראל? בדיוק מאותה סיבה שה-GDPR המקורי היה רלוונטי. לתקנות האירופאיות יש "תחולה חוץ-טריטוריאלית". זה אומר שאם העסק שלכם, גם אם הוא יושב פיזית בתל אביב או בחיפה, מציע מוצרים או שירותים לתושבים באיחוד האירופי, או עוקב אחר התנהגות הגולשים משם (למשל, באמצעות קוקיז באתר שלכם), אתם כפופים לחוקים האלה.
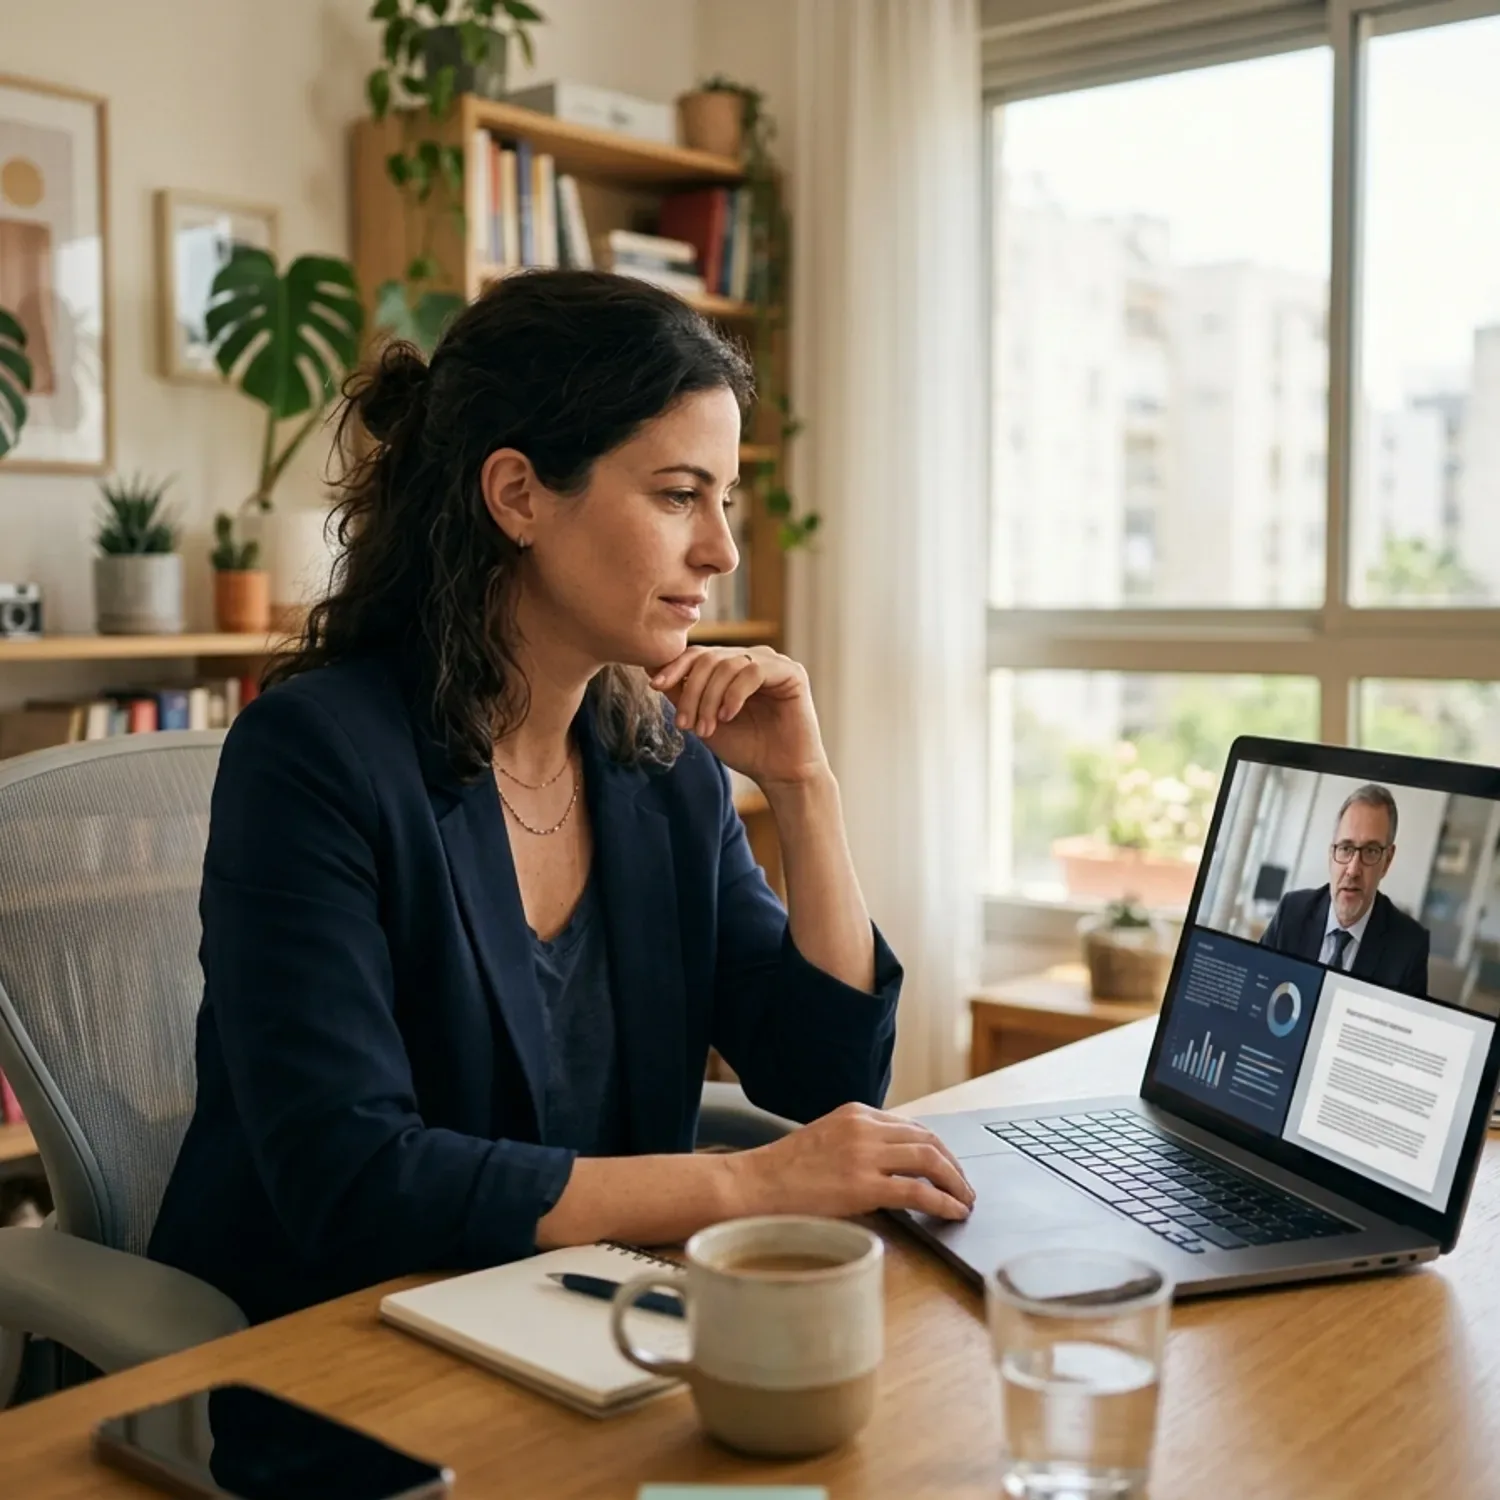
השוואה מהירה: GDPR המקורי מול "חבילת GDPR-2" החדשה
כדי להבין את גודל השינוי, חשוב להסתכל על ההתפתחות. ה-GDPR המקורי התמקד בזכות הבסיסית לפרטיות במידע אישי. החקיקה החדשה לוקחת את העקרונות האלה ומרחיבה אותם לתחומים טכנולוגיים מתקדמים שבעבר היו "שטח אפור".
| היבט | GDPR (נכנס לתוקף ב-2018) | רגולציות חדשות ("GDPR-2") (ביישום מלא עד 2026) |
|---|---|---|
| מוקד הרגולציה | הגנה על מידע אישי של פרטים (Personal Data). | הסדרת טכנולוגיות (AI), גישה לנתונים (גם לא אישיים), אבטחת סייבר ושוק דיגיטלי הוגן. |
| היקף תחולה | כל ארגון המעבד מידע של תושבי האיחוד האירופי. | מרחיב את ההיקף לספקי טכנולוגיה, יצרני מכשירי IoT, ספקי שירותים קריטיים ופלטפורמות דיגיטליות. |
| טכנולוגיות מרכזיות | בסיסי נתונים, אתרי אינטרנט, מערכות CRM. | בינה מלאכותית (AI), אינטרנט של הדברים (IoT), שירותי ענן, שרשראות אספקה דיגיטליות. |
| סוגי חובות עיקריים | קבלת הסכמה, זכות להישכח, מינוי DPO, דיווח על דליפות. | סיווג סיכוני AI, שקיפות אלגוריתמים, שיתוף נתונים ממכשירים, ניהול סיכוני סייבר, אחריות אישית של מנהלים. |
| גובה הקנסות | עד 20 מיליון אירו או 4% מהמחזור השנתי העולמי. | קנסות דומים ולעיתים גבוהים יותר, למשל בחוק ה-AI, עד 35 מיליון אירו או 7% מהמחזור. |
פירוק לגורמים: ארבעת עמודי התווך של הרגולציה החדשה
כדי להבין איך להיערך, אנחנו חייבים לצלול לכל אחד מהחוקים המרכזיים שמרכיבים את חבילת "GDPR-2".
1. חוק הבינה המלאכותית (The AI Act): מהפכה לעסקים מבוססי AI
זהו ללא ספק החוק המשמעותי והראשון מסוגו בעולם. הוא לא אוסר על שימוש בבינה מלאכותית, אלא מסדיר אותו לפי רמות סיכון. המטרה היא להבטיח שהטכנולוגיה תהיה בטוחה, שקופה ולא מפלה. החוק חל על כל מי שמפתח, משווק או משתמש במערכות AI שמשפיעות על אנשים באיחוד האירופי, מה שהופך אותו לרלוונטי מאוד לתעשיית ההייטק הישראלית.
4 רמות הסיכון: איפה העסק שלך ממוקם?
החוק מחלק את כל מערכות ה-AI לארבע קטגוריות, ולכל אחת דרישות שונות:
- סיכון בלתי קביל (Unacceptable Risk): מערכות שנחשבות איום על זכויות אדם ואסורות לשימוש. למשל, מערכות ניקוד חברתי (Social Scoring) על ידי ממשלות או צעצועים המעודדים התנהגות מסוכנת.
- סיכון גבוה (High Risk): זו הקטגוריה החשובה ביותר לעסקים. היא כוללת מערכות AI בתחומים קריטיים כמו רפואה, גיוס עובדים, מתן אשראי, אכיפת חוק ותפעול תשתיות חיוניות. על מערכות אלו מוטלות חובות מחמירות של תיעוד, בדיקות, ניהול סיכונים ושקיפות.
- סיכון מוגבל (Limited Risk): מערכות שנדרשות לשקיפות בסיסית. למשל, צ'אטבוטים חייבים להזדהות ככאלה כדי שהמשתמש ידע שהוא לא מדבר עם אדם אמיתי. מערכות Deepfake חייבות לציין שהתוכן אינו אמיתי.
- סיכון מינימלי (Minimal Risk): רוב מערכות ה-AI, כמו מסנני ספאם או מערכות המלצה במשחקי וידאו. אין עליהן חובות רגולטוריות מיוחדות.
הסיכון הכלכלי: קנסות חסרי תקדים
חשוב להבין שהאיחוד האירופי רציני מאוד לגבי אכיפת החוק. חברות שיפרו את הכללים עלולות לספוג קנסות אדירים של עד 35 מיליון אירו או 7% מהמחזור השנתי העולמי שלהן – הסכום הגבוה מביניהם. זהו סיכון שאף עסק, קטן כגדול, לא יכול להרשות לעצמו להתעלם ממנו.
✓ צ'קליסט: צעדים מעשיים לעסקים ישראליים בתחום ה-AI
✓ מיפוי מערכות: זהו את כל מערכות ה-AI שאתם מפתחים או משתמשים בהן, כולל כלי צד-שלישי.
✓ סיווג סיכונים: סווגו כל מערכת לפי ארבע רמות הסיכון של החוק. התמקדו במערכות בסיכון גבוה.
✓ הכנת תיעוד טכני: למערכות בסיכון גבוה, התחילו להכין תיעוד מקיף על אופן פעולת האלגוריתם, מקורות המידע והבדיקות שנעשו.
✓ הטמעת ניהול סיכונים: הקימו תהליך רציף לזיהוי, ניתוח והפחתת סיכונים הנובעים ממערכת ה-AI.
✓ בניית שקיפות: ודאו שאתם יכולים להסביר למשתמשים ולרגולטורים איך המערכת שלכם מקבלת החלטות.
2. חוק הנתונים (The Data Act): ה-IoT שלכם עומד להשתנות
חוק הנתונים, שייכנס ליישום מלא במהלך 2025, עוסק בשאלה בסיסית: למי שייך המידע שמייצרים מכשירים חכמים? התשובה שלו משנה את כללי המשחק. עד היום, ברירת המחדל הייתה שהמידע שייך ליצרן המכשיר. החוק החדש קובע שהמשתמשים – בין אם הם אנשים פרטיים או עסקים – הם הבעלים של המידע שהם מייצרים.
תחשבו על טרקטור חכם בחקלאות, מכשור רפואי מחובר לענן או אפילו שעון ספורט. כל הנתונים שהם אוספים יהיו נגישים למשתמש, שיוכל להחליט לשתף אותם עם ספקי שירות אחרים. למשל, בעל הטרקטור יוכל להעביר את נתוני היבול והקרקע לחברת אגרו-טק צד-שלישי כדי לקבל המלצות דישון טובות יותר, גם אם היא מתחרה של יצרן הטרקטור.
ההשפעה על חברות הייטק ישראליות
עבור חברות ישראליות רבות בתחומי ה-IoT, אגרו-טק, רכב אוטונומי ומכשור רפואי, זו דרישה דרמטית. הן יידרשו לתכנן את המוצרים שלהן מראש כך שיאפשרו גישה קלה ומאובטחת לנתונים (Data Access by Design). בנוסף, המודלים החוזיים והעסקיים יצטרכו להשתנות, מכיוון שכבר לא ניתן יהיה לנעול את הלקוח לשימוש בלעדי בנתונים שלו.
הטיפ של Mediniot
אם אתם יצרני מכשירים חכמים, אל תראו בחוק הנתונים איום, אלא הזדמנות. שקיפות ומתן שליטה למשתמש בנתונים שלו יכולים להפוך ליתרון תחרותי משמעותי ולבנות אמון חזק יותר עם הלקוחות שלכם בשוק האירופי.
3. חוקי השירותים והשווקים הדיגיטליים (DSA & DMA)
שני החוקים האלה, שנכנסו לתוקף מלא ב-2024, אולי נשמעים כאילו הם מיועדים רק לענקיות כמו גוגל, מטא ואמזון, אבל ההשפעות שלהם מחלחלות לכל עסק שפועל באינטרנט.
- חוק השירותים הדיגיטליים (DSA): מתמקד ביצירת סביבה מקוונת בטוחה יותר. הוא מטיל חובות על פלטפורמות בנוגע להסרת תוכן לא חוקי, שקיפות במערכות המלצה, ובעיקר – שקיפות בפרסום. זה אומר שעסקים ישראליים המפרסמים באירופה דרך פלטפורמות אלו יצטרכו להיות מודעים לכללים החדשים ולהבטיח שהמודעות שלהם עומדות בדרישות.
- חוק השווקים הדיגיטליים (DMA): נועד למנוע מ"שומרי סף" (Gatekeepers) לנצל את כוחם כדי לחסום תחרות. בטווח הארוך, זה עשוי לייצר הזדמנויות חדשות לעסקים קטנים ובינוניים בישראל, שיקבלו גישה הוגנת יותר לשווקים הנשלטים על ידי הענקיות.
4. דירקטיבת NIS2: אבטחת סייבר היא כבר לא המלצה, היא חובה
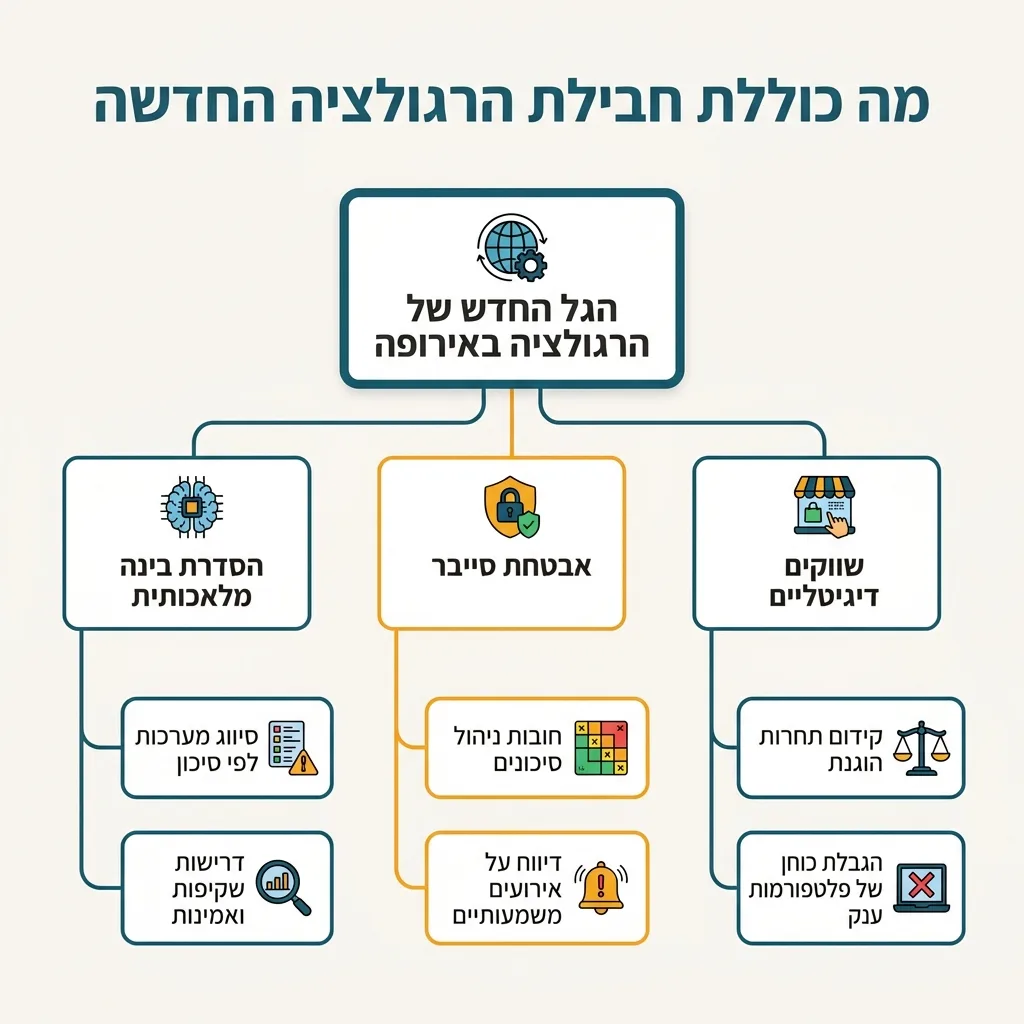
דירקטיבת NIS2 (Network and Information Security 2) היא שדרוג משמעותי לדרישות אבטחת הסייבר באיחוד האירופי. היא מרחיבה את רשימת הסקטורים הנחשבים "חיוניים וחשובים" ומטילה עליהם חובות מחמירות של ניהול סיכונים, אבטחת שרשרת אספקה ודיווח מהיר על תקריות סייבר.
האם העסק שלך ברשימה?
הרשימה המורחבת כוללת סקטורים רבים שבהם חברות ישראליות פעילות מאוד: ספקי שירותי ענן, מרכזי נתונים (Data Centers), מפתחי תוכנה לניהול עסקי (B2B SaaS), פלטפורמות מסחר אלקטרוני, מנועי חיפוש ואפילו יצרני מזון וציוד רפואי. אם אתם מספקים שירותים לאחת מהחברות האירופאיות בסקטורים אלו, אתם חלק משרשרת האספקה שלהן, וסביר להניח שתידרשו לעמוד בסטנדרטים של NIS2.
אזהרה: אחריות אישית על המנהלים
אחת הנקודות החשובות ביותר ב-NIS2 היא הטלת אחריות אישית וישירה על ההנהלה הבכירה של החברה בכל הנוגע לאישור ופיקוח על אמצעי אבטחת הסייבר. במקרה של הפרה חמורה, מנהלים עלולים להיות חשופים לסנקציות אישיות. זהו שינוי תפיסתי שמחייב מעורבות עמוקה של הדרג הניהולי בנושאי סייבר.
ומה קורה בישראל? תיקון 13 לחוק הגנת הפרטיות והקשר ל-GDPR
במקביל להתפתחויות באירופה, גם הרגולציה בישראל לא קופאת על שמריה. תיקון 13 לחוק הגנת הפרטיות ותקנות חדשות שנכנסו לתוקף מקרבים את ישראל לסטנדרטים האירופאיים, אך עדיין קיימים הבדלים. התיקון מחזק את סמכויות האכיפה של הרשות להגנת הפרטיות, מגדיר מחדש מושגי יסוד כמו "מידע רגיש", ומטיל חובות ברורות יותר על בעלי מאגרי מידע.
המהלך הזה חיובי, שכן הוא מסייע לישראל לשמור על מעמדה כמדינה בעלת "הגנה נאותה" (Adequacy decision) בעיני האיחוד האירופי. מעמד זה מאפשר העברת מידע חופשית יחסית מאירופה לישראל, והוא קריטי לעסקים רבים. עם זאת, חשוב לזכור שעמידה בחוק הישראלי אינה מבטיחה אוטומטית עמידה ב-GDPR ובחוקים החדשים. אם אתם פועלים באירופה, אתם חייבים לעמוד בדרישות האירופאיות המחמירות יותר.
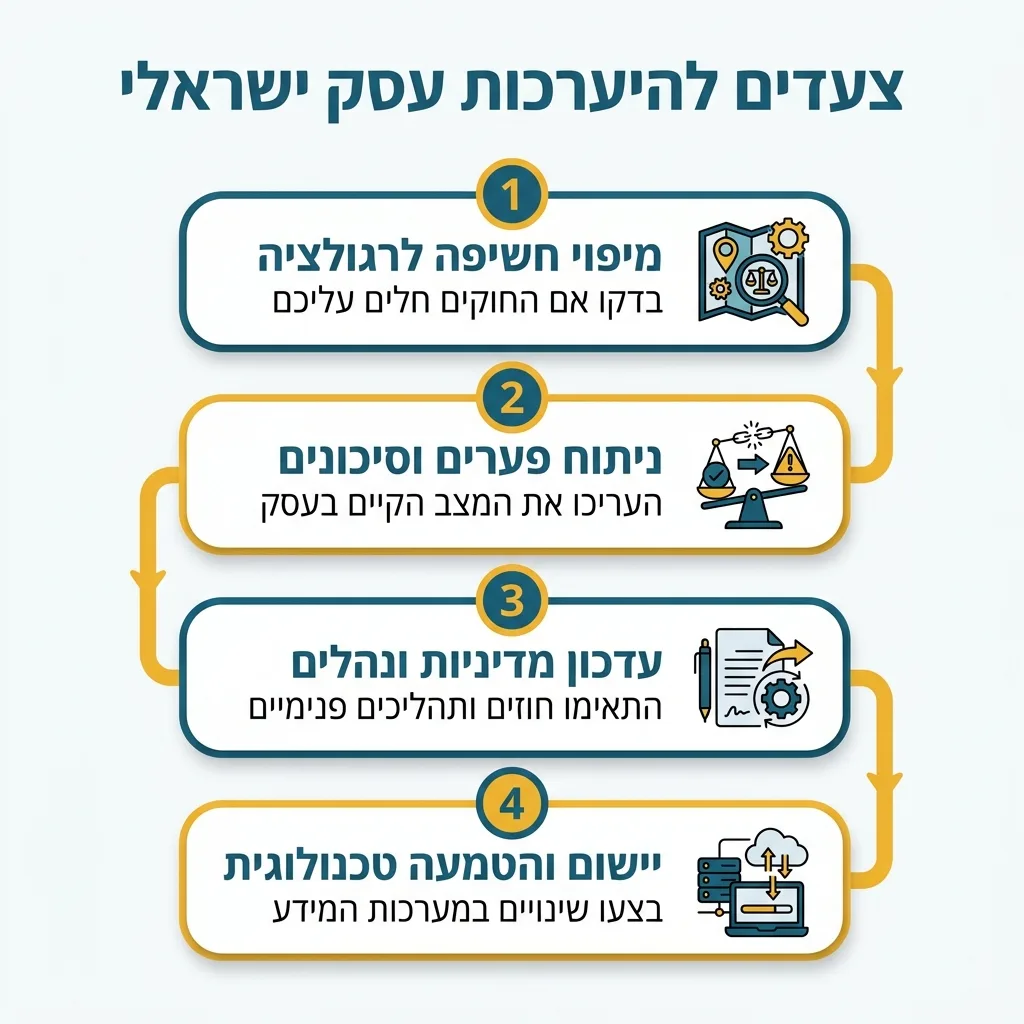
צ'קליסט היערכות מעשי: כך תתאימו את העסק שלכם ל-2026
אחרי שהבנו את התמונה הגדולה, הגיע הזמן לצעדים מעשיים. התהליך אולי נראה מאיים, אבל אם מפרקים אותו לשלבים, הוא הופך לברור וניתן לניהול. זהו לא פרויקט של "זבנג וגמרנו", אלא תהליך מתמשך.
שלב 1: מיפוי וניהול נכסי המידע (Data Mapping)
זוהי נקודת הפתיחה לכל תהליך ציות. אתם לא יכולים להגן על מה שאתם לא יודעים שיש לכם. שאלו את עצמכם:
- איזה מידע אישי ואחר אנחנו אוספים (מלקוחות, עובדים, ספקים, גולשים באתר)?
- איפה המידע הזה מאוחסן (שרתים מקומיים, ענן, מערכות צד-שלישי כמו CRM)?
- למה אנחנו אוספים אותו (מה הבסיס החוקי)?
- מי בתוך הארגון ומחוצה לו (ספקים, קבלני משנה) חשוף למידע הזה?
- כמה זמן אנחנו שומרים את המידע?
שלב 2: בחינה משפטית ועדכון מסמכים
על בסיס המיפוי, עברו על כל המסמכים המשפטיים שלכם. סביר להניח שתצטרכו לעדכן אותם כדי שישקפו את הדרישות החדשות:
- מדיניות פרטיות: צריכה להיות שקופה, ברורה ומפורטת. יש להסביר על שימוש ב-AI, על זכויות חדשות לפי חוק הנתונים ועל עיבודים מורכבים.
- מדיניות קוקיז (עוגיות): ודאו שאתם מקבלים הסכמה מפורשת ואקטיבית לפני טעינת קוקיז לא חיוניים. באנר קוקיז פסיבי כבר לא מספיק.
- הסכמי עיבוד מידע (DPA): בחנו את החוזים עם כל הספקים שלכם שמעבדים עבורכם מידע (שירותי ענן, דיוור אלקטרוני וכו'). ודאו שהם מתחייבים לעמוד ברגולציות החדשות.
שלב 3: התאמות טכנולוגיות באתר הוורדפרס שלכם
אתר האינטרנט שלכם, ובמיוחד אם הוא בנוי על וורדפרס, הוא חלון הראווה שלכם לעולם ונקודת המפגש הראשונה עם הרגולציה. יש כמה צעדים טכניים חיוניים:
- הטמעת פלטפורמת ניהול הסכמות (CMP): התקינו כלי מקצועי לניהול הסכמת קוקיז. כלי כזה צריך לאפשר לגולש בחירה גרעינית (לאשר סוגי קוקיז מסוימים ולדחות אחרים) ולתעד את ההסכמות באופן שניתן להציג לרגולטור.
- ניהול בקשות נושאי מידע (DSR): ודאו שיש לכם תהליך מסודר לטיפול בבקשות של משתמשים לממש את זכויותיהם (לגשת למידע, לתקן אותו או למחוק אותו).
- אבטחת האתר: השתמשו ב-SSL (פרוטוקול https), עדכנו תוספים ותבניות באופן קבוע, והקשיחו את הגדרות האבטחה של הוורדפרס שלכם כדי למנוע דליפות מידע.
שלב 4: הדרכת עובדים ובניית תרבות ארגונית של פרטיות
ציות לרגולציה הוא לא רק אחריות של עורך הדין או מנהל המידע. כל עובד בארגון, משירות הלקוחות ועד השיווק והפיתוח, חייב להבין את עקרונות הגנת הפרטיות והחובות החדשות. קיימו הדרכות תקופתיות וודאו שהפרטיות הופכת לחלק מה-DNA של החברה.
המלצה מ-Mediniot
"כבעלי עסקים, אנחנו שומעים 'רגולציה' ומיד נלחצים. אני כאן כדי להגיד לכם: אל תפחדו. היערכות נכונה היא לא רק עמידה בחוק, היא הזדמנות אדירה לבנות אמון עם הלקוחות שלכם ולהפוך את הפרטיות ליתרון תחרותי אמיתי. התחילו בקטן, הבינו איפה המידע שלכם נמצא ומה אתם עושים איתו, ומשם הכל נהיה פשוט וברור יותר. הכלים הנכונים יכולים להפוך את התהליך הזה מפרויקט מאיים למשימה ניתנת לניהול."
שאלות נפוצות על GDPR-2 ועסקים ישראליים
מה ההבדלים העיקריים בין GDPR לבין חוק הגנת הפרטיות הישראלי?
למרות שהחוק הישראלי (במיוחד לאחר התיקונים האחרונים) מתיישר עם עקרונות ה-GDPR, יש עדיין הבדלים משמעותיים. ה-GDPR האירופי רחב ומחמיר יותר בכמה תחומים: היקף הזכויות של נושאי המידע (כמו הזכות לניוד מידע), ההגדרות של "הסכמה" שהן נוקשות יותר, חובת דיווח על כל דליפת מידע תוך 72 שעות, והקנסות הגבוהים באופן דרמטי. לכן, עסק ישראלי שפועל באירופה חייב לעמוד בסטנדרט האירופי הגבוה יותר.
האם GDPR והחוקים החדשים חלים על עסקים קטנים ובינוניים בישראל?
כן, בהחלט. התחולה של הרגולציה לא נקבעת לפי גודל העסק, אלא לפי הפעילות שלו. אם עסק קטן בישראל מוכר מוצרים אונליין ללקוחות בגרמניה, מפעיל אתר אינטרנט שמנטר גולשים מצרפת באמצעות קוקיז, או מספק שירותי תוכנה לחברה באיטליה, הוא כפוף ל-GDPR ולחוקים החדשים הרלוונטיים. אין פטור לעסקים קטנים.
מהן הסנקציות והקנסות על עסק ישראלי שיפר את הוראות ה-GDPR?
הסנקציות הן חמורות ויכולות להיות הרסניות לעסק. תחת ה-GDPR המקורי, הקנסות יכולים להגיע עד 20 מיליון אירו או 4% מהמחזור השנתי העולמי של החברה (הגבוה מביניהם). בחוקים החדשים, כמו חוק הבינה המלאכותית, התקרה עולה לעד 35 מיליון אירו או 7% מהמחזור. רשויות הגנת המידע באירופה יכולות לאכוף קנסות אלו גם על חברות מחוץ לאיחוד.
כיצד עסק ישראלי יכול להיערך לשינויים הצפויים בחוקי הגנת המידע?
ההיערכות צריכה להיות תהליך מובנה. היא מתחילה במיפוי נתונים מלא כדי להבין איזה מידע קיים בארגון והיכן. לאחר מכן, יש לבצע ניתוח פערים (Gap Analysis) מול דרישות הרגולציה, לעדכן מסמכים משפטיים (מדיניות פרטיות, חוזים), להטמיע פתרונות טכנולוגיים (כמו מערכת לניהול הסכמות) ולבסוף, להדריך את העובדים וליצור מודעות ארגונית לנושא הפרטיות.
האם כל עסק ישראלי חייב למנות ממונה על הגנת מידע (DPO)?
לא כל עסק. תחת ה-GDPR, חובת מינוי DPO (Data Protection Officer) חלה על רשויות ציבוריות, ועל ארגונים שפעילות הליבה שלהם כרוכה בניטור שיטתי ורחב היקף של אנשים, או בעיבוד רחב היקף של מידע רגיש. עסק ישראלי קטן שמוכר מוצרים לאירופה כנראה לא יצטרך DPO, אבל חברת הייטק ישראלית שמפתחת אפליקציית בריאות למיליוני משתמשים באירופה, ככל הנראה כן תידרש למנות אחד.
מהן הדרישות לקבלת הסכמה חוקית לעיבוד מידע אישי על פי GDPR?
הסכמה תחת GDPR חייבת להיות חופשית, ספציפית, מיודעת וחד-משמעית. במילים פשוטות: אסור להשתמש בתיבות סימון מסומנות מראש. המשתמש צריך לבצע פעולה אקטיבית וחיובית (כמו לחיצה על כפתור "אני מסכים"). יש להסביר לו בצורה ברורה למה הוא מסכים, ולאפשר לו לחזור בו מהסכמתו בקלות, באותה הדרך שבה נתן אותה.
מהן ההשפעות של תיקון 13 לחוק הגנת הפרטיות על עסקים בישראל?
תיקון 13 והתקנות הנלוות אליו מיישרים קו עם ה-GDPR ומחמירים את הדרישות מעסקים בישראל. ההשפעות העיקריות הן: הרחבת סמכויות האכיפה של הרשות להגנת הפרטיות (כולל הטלת עיצומים כספיים גבוהים יותר), עדכון הגדרות מפתח בחוק, והטלת חובות ברורות יותר בתחום אבטחת המידע. המשמעות היא שעסקים בישראל צריכים להתייחס לנושא הפרטיות ברצינות רבה יותר, גם אם הם פועלים רק בשוק המקומי.
סיכום: אל תחכו, התחילו להיערך עוד היום
העולם הדיגיטלי של 2026 יהיה שונה מאוד ממה שהכרנו. חבילת הרגולציות החדשה של האיחוד האירופי, המכונה "GDPR-2", היא לא עוד מהמורה בדרך, אלא שינוי יסודי בכללי המשחק. היא דורשת מעסקים ישראליים הפועלים באירופה לחשוב מחדש על האופן שבו הם משתמשים בטכנולוגיה, מנהלים נתונים ומגנים על עצמם מפני איומי סייבר.
המסר המרכזי הוא לא לפחד, אלא לפעול. היערכות פרואקטיבית היא המפתח. ככל שתקדימו להבין את הדרישות, למפות את התהליכים אצלכם בעסק ולהטמיע את הפתרונות הנכונים, כך המעבר יהיה חלק יותר. בסופו של דבר, עמידה ברגולציה היא לא רק חובה משפטית – היא הצהרה על אמינות, מקצועיות וכבוד לפרטיות הלקוחות שלכם. זהו הבסיס לבניית עסק יציב ובר-קיימא בעידן הדיגיטלי החדש.