נכתב בתאריך 25 באוקטובר 2026
מה חשוב לדעת
שיווק במייל בשנת 2026 מחייב עמידה בשני מישורים: עצם שליחת ההודעה (חוק הספאם) ואופן איסוף וניהול המידע על הנמענים (GDPR ותיקון 13 לחוק הגנת הפרטיות). כדי לעבוד נכון ובטוח, אלו הכללים המרכזיים שעליכם להכיר:
האם מותר לי לשלוח מייל שיווקי ללקוח שהשאיר פרטים באתר שלי לפני חצי שנה? זו השאלה שאנחנו ב-Mediniot שומעים כמעט כל יום מבעלי עסקים ומנהלי שיווק.
ב-2026, שליחת מייל תמים בלי להבין את הכללים עלולה לעלות לכם ביוקר. רוב בעלי העסקים בישראל מכירים את חוק הספאם המקומי, אבל שוכחים לחלוטין מתקנות ה-GDPR האירופאיות ומהעדכונים החדשים בחוק הגנת הפרטיות הישראלי.
כאן נעשה סדר בבלגן המשפטי. נשווה ראש בראש בין חוק הספאם לבין ה-GDPR, ונראה בדיוק איך לבנות רשימת תפוצה רווחית שעומדת בכל הדרישות בלי לחשוש מתביעות.
ההבדל הבסיסי: חוק הספאם עוסק בערוץ, ה-GDPR עוסק באדם
הטעות הנפוצה ביותר שאנחנו רואים אצל משווקים היא המחשבה שחוק הספאם ותקנות ה-GDPR הם אותו הדבר רק במדינות שונות. בפועל, מדובר בשתי מערכות חוקים שונות שמתייחסות לשלבים שונים בעבודה השיווקית שלכם.
חוק הספאם הישראלי (סעיף 30א לחוק התקשורת) מתמקד אך ורק בפעולת השליחה. החוק אוסר לשלוח דבר פרסומת במייל, ב-SMS או בפקס ללא הסכמה מפורשת מראש ובכתב של הנמען. המטרה שלו היא למנוע הטרדה בתיבת הדואר הנכנס של האזרח.
לעומת זאת, תקנות ה-GDPR של האיחוד האירופי הן חוק הגנת מידע מקיף בהרבה. הן לא בודקות רק אם שלחתם מייל, אלא איך השגתם את כתובת המייל, איפה אתם שומרים אותה, והאם אתם עוקבים אחרי הגולש באמצעות פיקסלים שמתעדים פתיחת הודעות והקלקות.
ומה לגבי תיקון 13 לחוק הגנת הפרטיות בישראל?
חשוב לדעת שהפער בין ישראל לאירופה הצטמצם משמעותית. באוגוסט 2025 נכנס לתוקף תיקון 13 לחוק הגנת הפרטיות בישראל, שמקרב מאוד את הדרישות המקומיות לסטנדרט של ה-GDPR.
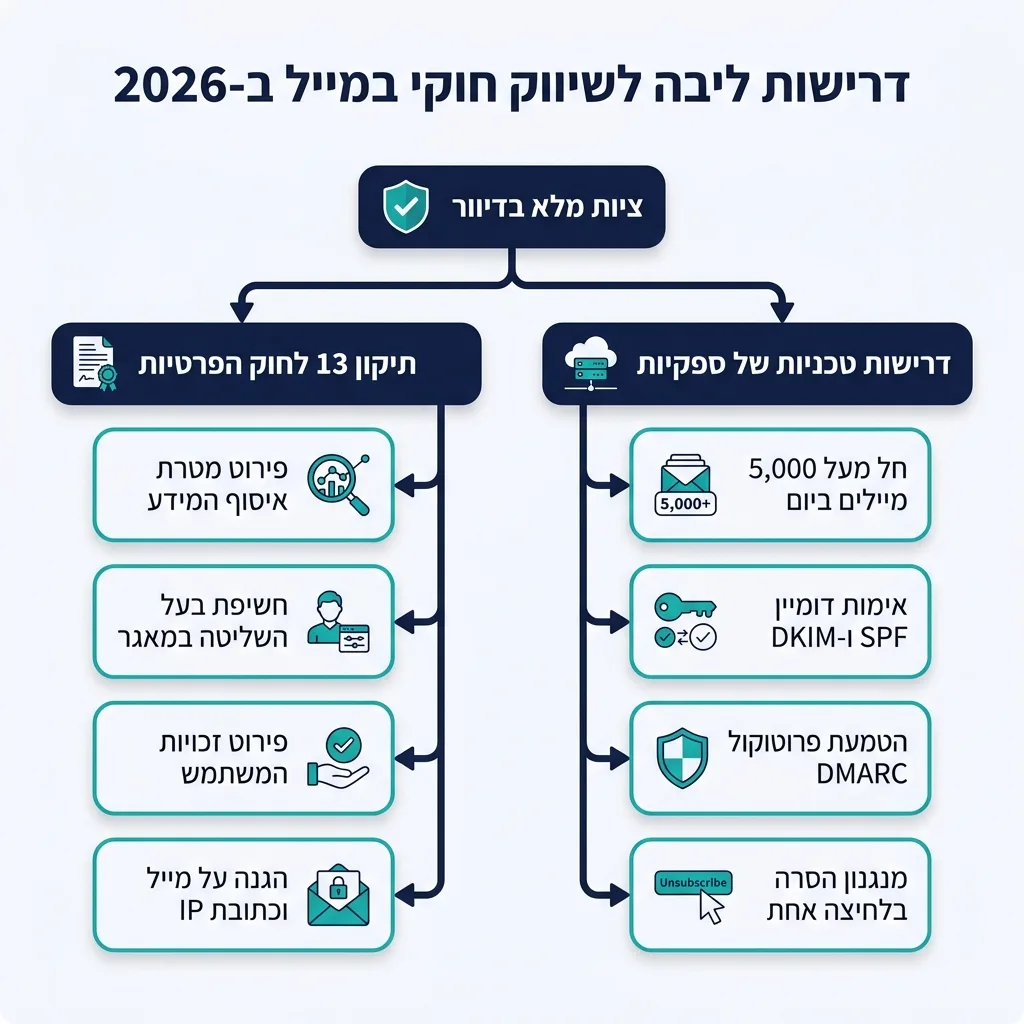
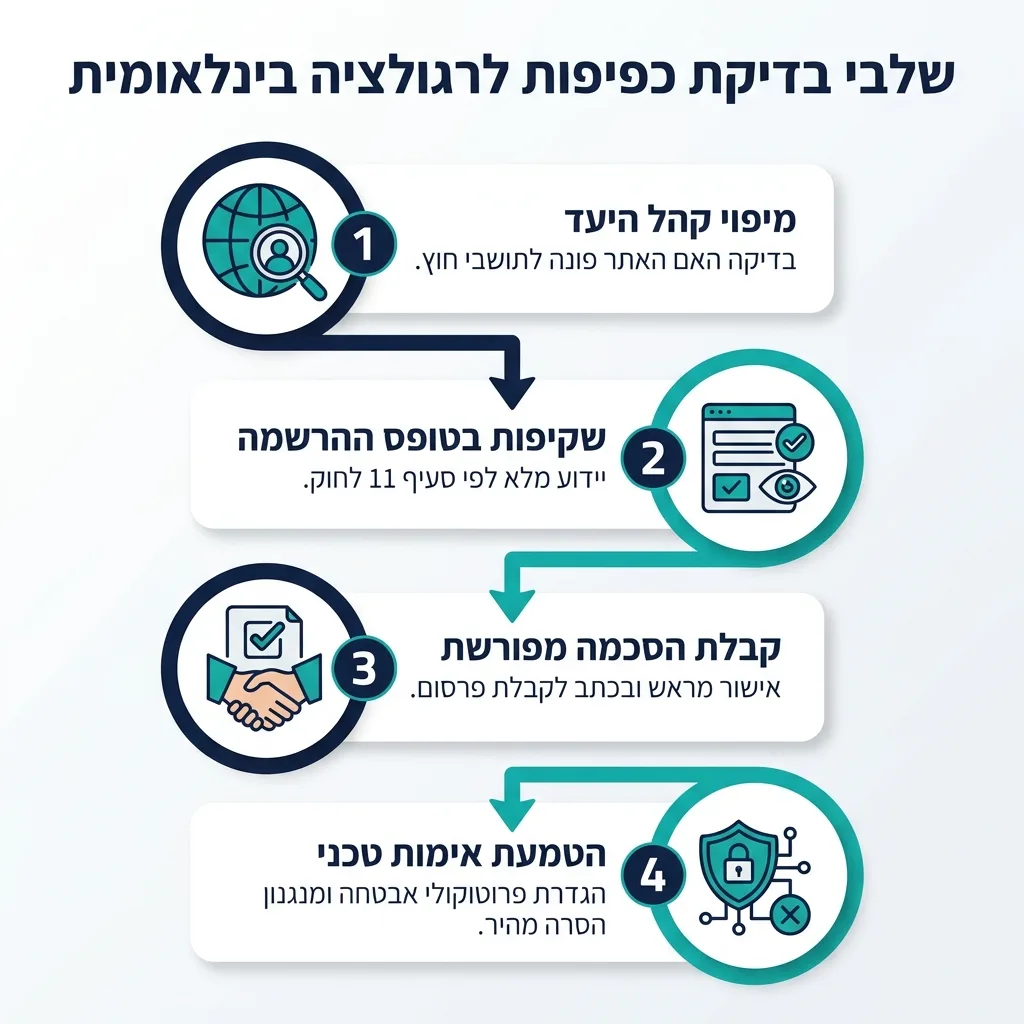
היום, גם בישראל, כתובת מייל, כתובת IP והיסטוריית רכישות מוגדרים כמידע אישי מוגן. בעת איסוף כתובת מייל בטופס הרשמה, חלה עליכם חובת יידוע מוגברת (סעיף 11 לחוק), ואתם חייבים לפרט במפורש מה מטרת האיסוף, מי בעל השליטה במאגר, למי המידע מועבר ומהן זכויות המשתמש.
האם ה-GDPR בכלל חל על עסק שפועל מישראל?
בעלי עסקים רבים אומרים לנו שהמשרד שלהם בראשון לציון והשרתים שלהם בישראל, ולכן אירופה לא מעניינת אותם. זו הנחה מסוכנת מאוד.
תקנות ה-GDPR חלות על כל עסק בעולם שמעבד מידע אישי של תושבי האיחוד האירופי או בריטניה, ללא קשר למיקום הפיזי של העסק. אם יש לכם אתר שפונה לקהל בינלאומי, מוכר מוצרים דיגיטליים באנגלית, או אפילו אוסף לידים של תושבי חוץ, אתם כפופים ל-GDPR במלואו.
יתרה מכך, ספקיות הדוא"ל הגדולות כמו Gmail ו-Yahoo אוכפות מאז 2024 ו-2026 כללים טכניים נוקשים משלהן שמבוססים על עקרונות דומים. מי ששולח מעל 5,000 מיילים ביום חייב להטמיע פרוטוקולי אבטחה ואימות דומיין (SPF, DKIM ו-DMARC) ומנגנון הסרה בלחיצה אחת, אחרת המיילים שלו ייחסמו לחלוטין.
טבלת השוואה: חוק הספאם הישראלי מול תקנות ה-GDPR
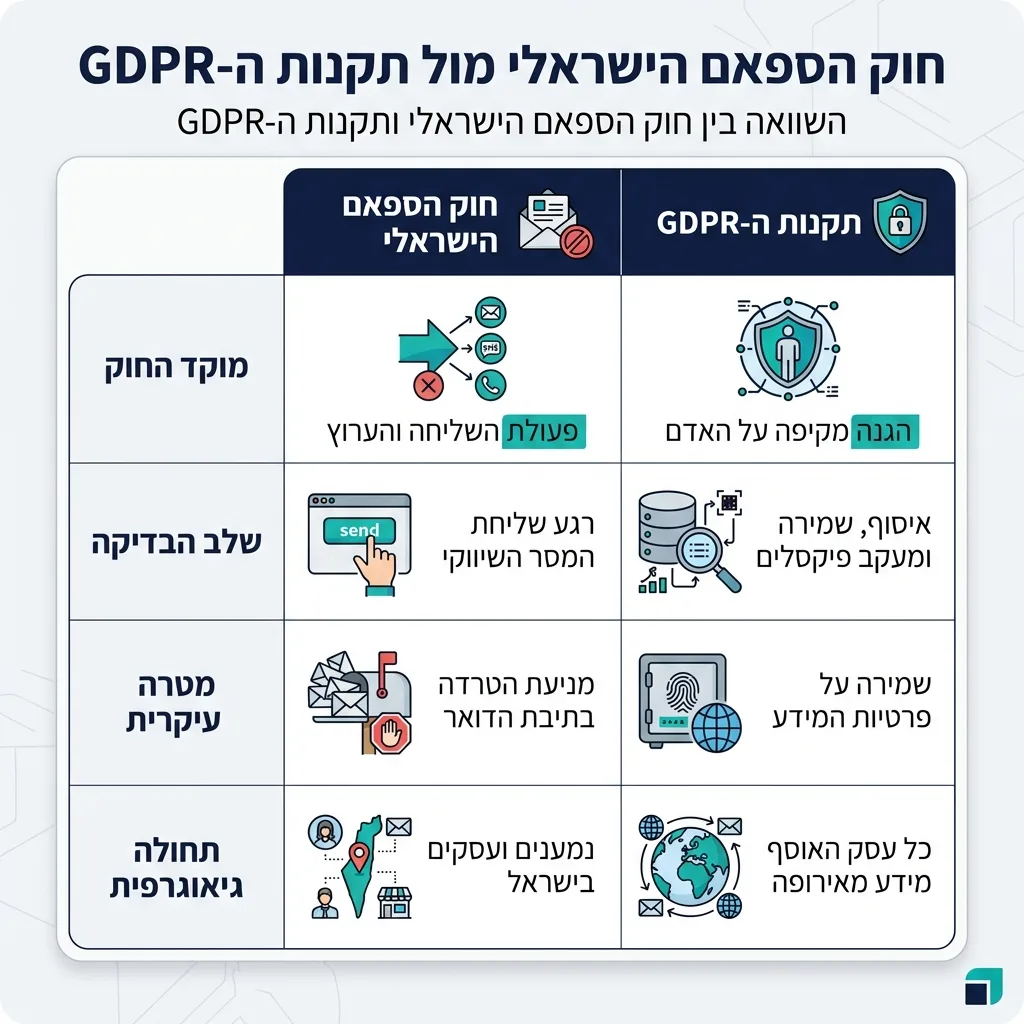
כדי שתוכלו לראות בדיוק איפה הדרישות נפגשות ואיפה הן נפרדות, ריכזנו עבורכם השוואה ישירה בין שתי הרגולציות (בשילוב דרישות חוק הגנת הפרטיות הישראלי העדכני):
| מאפיין הבדיקה | חוק הספאם הישראלי (סעיף 30א) | תקנות ה-GDPR (והנחיית ePrivacy) |
|---|---|---|
| מוקד החוק | עצם שליחת המסר הפרסומי לנמען. | איסוף, אחסון, עיבוד, ניתוח ומעקב אחר מידע אישי. |
| תנאי להסכמה (Opt-in) | הסכמה מפורשת מראש בכתב (כולל הודעה אלקטרונית). | הסכמה חופשית, ספציפית, מדעת וחד-משמעית באמצעות פעולה אקטיבית. |
| חריג לקוח קיים | מותר לשלוח פרסום על מוצרים דומים אם הלקוח מסר פרטים בעת רכישה, יוּדע על כך וקיבל אפשרות סירוב. | קיים מנגנון דומה (Soft Opt-in) תחת אינטרס לגיטימי ללקוחות משלמים בלבד ועבור מוצרים דומים של אותו עסק. |
| דרישות בגוף המייל | המילה פרסומת בכותרת (בכל הודעה שיווקית, גם אם ניתנה הסכמה מראש), שם השולח, פרטי יצירת קשר וקישור הסרה ברור. | זיהוי ברור של השולח, קישור למדיניות הפרטיות, ומנגנון הסרה קל ונגיש שלא דורש התחברות. |
| משמעות בקשת הסרה | הפסקת שליחת הודעות פרסומיות (המידע נשאר ברשימת חסומים כדי למנוע שליחה עתידית). | הפסקת דיוור, ובנוסף עומדת למשתמש הזכות להישכח (דרישה למחיקה מוחלטת של כל המידע עליו מהמערכת). |
| גובה הקנסות והחשיפה | עד 1,000 ₪ לכל הודעה ללא הוכחת נזק (וחשיפה לתביעות ייצוגיות). | עד 20 מיליון אירו או 4% מהמחזור השנתי הגלובלי (ובישראל תחת תיקון 13: עד 10,000 ₪ פיצוי ללא הוכחת נזק ועיצומים כספיים). |
ההבדל בין דיוור פרסומי לדיוור ישיר
אחת הטעויות שמובילות להכי הרבה תביעות בישראל היא חוסר ההבחנה בין ספאם לבין דיוור ישיר. חוק הספאם עוסק בדבר פרסומת: הודעה שמופצת באופן מסחרי שמטרתה לעודד רכישת מוצר או שירות.
לעומת זאת, דיוור ישיר מוגדר בחוק הגנת הפרטיות כפנייה אישית לאדם, על בסיס השתייכותו לקבוצת אוכלוסייה שנקבעה לפי אפיון אחד או יותר (למשל: פילוח לקוחות לפי גיל, מיקום גיאוגרפי או היסטוריית רכישות). פנייה כזו, גם אם היא לא מוכרת מוצר ישירות אלא מציעה תוכן מותאם אישית על סמך פרופיל המשתמש, כפופה לכללים המחמירים של חוק הגנת הפרטיות ותיקון 13.
כללי הסכמה (Opt-in): מה מותר ומה אסור בטופס ההרשמה?
גם חוק הספאם וגם ה-GDPR דורשים הסכמה מפורשת. אבל מה זה אומר בפועל כשבונים דף נחיתה או טופס באתר וורדפרס?
הכלל הראשון והחשוב ביותר: אסור להשתמש בתיבות סימון מסומנות מראש (Pre-ticked boxes). בית המשפט של האיחוד האירופי וגם בתי המשפט בישראל קבעו חד-משמעית ששתיקה או חוסר מעשה אינם מהווים הסכמה. הגולש חייב לסמן בעצמו את התיבה.
בנוסף, אסור להתנות שירות או להחביא את ההסכמה לדיוור בתוך תקנון האתר. אם לקוח קונה אצלכם בחנות האינטרנטית או מוריד מדריך חינמי, תיבת האישור לתנאי השימוש ומדיניות הפרטיות חייבת להיות נפרדת לחלוטין מתיבת האישור לקבלת דיוור שיווקי.
דוגמאות לניסוחי הסכמה בטפסים: עשה ואל תעשה
מתי מותר לשלוח מייל בלי הסכמה מפורשת? (חריג לקוח קיים)
קיים מצב אחד שבו החוק מאפשר לכם לשלוח דיוור שיווקי גם בלי שהלקוח סימן וי בתיבת ההרשמה לניוזלטר. בישראל זה נקרא חריג לקוח קיים (סעיף 30א(ג)), ובאירופה הוא מוכר כ-Soft Opt-in תחת תקנות ה-ePrivacy המשלימות את ה-GDPR.
כדי להשתמש בחריג הזה באופן חוקי, אתם חייבים לעמוד בכל ארבעת התנאים הבאים יחד (אם אפילו תנאי אחד חסר, השליחה אינה חוקית):
- הלקוח מסר לכם את פרטיו במהלך רכישה של מוצר או שירות, או במהלך משא ומתן לרכישה כזו (פנייה כללית בטופס צור קשר לא תמיד תיחשב למשא ומתן מסחרי).
- הודעתם ללקוח במפורש בעת מסירת הפרטים כי המייל שלו ישמש למשלוח דברי פרסומת מטעמכם.
- נתתם ללקוח הזדמנות סבירה ופשוטה להודיע שהוא מסרב לקבל פרסומות כבר במעמד מסירת הפרטים, ובכל מייל שנשלח אליו לאחר מכן.
- הפרסומת מתייחסת אך ורק למוצרים או שירותים מסוג דומה לאלו שהלקוח רכש או התעניין בהם אצלכם (אסור להעביר את המייל לחברת בת או לשותף עסקי).
התאמת העבודה לעסק שלכם: יתרונות וחסרונות של כל גישה
כבעלי אתרים, אתם יכולים לבחור בין שתי גישות עבודה מרכזיות לניהול רשימות התפוצה שלכם: עבודה לפי המינימום הנדרש בחוק הישראלי בלבד, או אימוץ מלא של סטנדרט ה-GDPR המחמיר (כולל אישור כפול Double Opt-in). הנה המשמעויות של כל בחירה:
גישה א': עמידה בסיסית בחוק הספאם הישראלי (Single Opt-in וחריג לקוח קיים)
- ✓ יתרון: הגדלה מהירה יותר של רשימת התפוצה וניצול מקסימלי של מתעניינים ורוכשים באתר.
- ✓ יתרון: פחות חיכוך בתהליך ההרשמה (הגולש נרשם בטופס אחד ומיד נכנס לרשימה).
- חיסרון: חשיפה גבוהה לתביעות אם גולש טוען שמישהו אחר הזין את כתובת המייל שלו בטופס.
- חיסרון: אי התאמה לקהל בינלאומי וסיכון מוגבר מול דרישות תיקון 13 לחוק הגנת הפרטיות.
גישה ב': אימוץ סטנדרט GDPR מלא (Double Opt-in והפרדת הסכמות מוחלטת)
- ✓ יתרון: הגנה משפטית הרמטית בארץ ובחו"ל, עם תיעוד חד-משמעי שבעל המייל אישר את ההרשמה מתוך תיבת הדואר שלו.
- ✓ יתרון: רשימת תפוצה איכותית ונקייה מכתובות שגויות, מה שמשפר דרמטית את אחוזי הפתיחה ואת מוניטין השולח מול Gmail.
- חיסרון: אובדן של חלק מהנרשמים ששוכחים להיכנס למייל ולאשר את הודעת האימות הראשונית.
אזהרות תפעוליות ואבטחת מידע בניהול רשימות תפוצה
ניהול חוקי של שיווק במייל ב-2026 לא נגמר בניסוח הטופס. על פי תקנות הגנת הפרטיות (אבטחת מידע) ותיקון 13, רשימת התפוצה שלכם במערכת הדיוור או ב-CRM נחשבת למאגר מידע לכל דבר ועניין.
המשמעות היא שקיים סיכון קריטי לאבטחת מידע וסייבר. פריצה למערכת הדיוור שלכם ודליפה של כתובות מייל ופרטי לקוחות מחייבת דיווח מיידי לרשות להגנת הפרטיות ועלולה לגרור עיצומים כספיים כבדים. חובה להפעיל אימות דו-שלבי (2FA) בכל מערכות הדיוור, להגביל הרשאות גישה לעובדים, ולוודא שספק הדיוור שלכם חתום על הסכם עיבוד נתונים (DPA) תקין.
זהירות מכלי בינה מלאכותית (AI) וכשלים טכניים בהסרה
שתי מלכודות נוספות שמפילות עסקים בשנים האחרונות הן שימוש לא מבוקר ב-AI ותקלות טכניות במעבר בין מערכות. שימוש בבינה מלאכותית לכתיבת טקסט שיווקי הוא חוקי לחלוטין, אך העלאת קובץ אקסל עם שמות, מיילים והיסטוריית רכישות של לקוחות לתוך כלי AI חיצוני ללא הסכמתם המפורשת מהווה הפרה חמורה של חוק הגנת הפרטיות וה-GDPR.
בנוסף, שימו לב לתקינות קישור ההסרה. בעולם ניתנו קנסות עתק של מיליוני דולרים (כמו במקרים של החברות Experian ו-Verkada) בגלל תקלות טכניות במנגנון ההסרה או אי-סנכרון של רשימות מוסרים (Suppression Lists) בעת החלפת מערכת דיוור. בדקו ידנית את קישור ההסרה שלכם לפני כל קמפיין.
צ'קליסט מעשי לפני לחיצה על כפתור ה-Send: האם מותר לי לשלוח מייל לאיש קשר זה?
שאלות נפוצות
מה ההבדל בין חוק הספאם הישראלי לבין תקנות ה-GDPR בשיווק במייל?
חוק הספאם הישראלי (סעיף 30א לחוק התקשורת) מתמקד בעצם פעולת השליחה של הודעה פרסומית ללא הסכמה מראש. לעומת זאת, תקנות ה-GDPR האירופאיות (וכעת גם תיקון 13 לחוק הגנת הפרטיות בישראל) רחבות הרבה יותר, ומסדירות את עצם איסוף כתובת המייל, אופן שמירתה במאגר, הזכות של המשתמש לדרוש את מחיקתה המוחלטת, והמעקב אחריו באמצעות פיקסלים של פתיחת מיילים והקלקות.
האם תקנות ה-GDPR חלות גם על עסקים וחברות מישראל?
כן. תקנות ה-GDPR אינן תלויות במיקום הגיאוגרפי של העסק, אלא במיקום של האדם שאת המידע שלו אתם אוספים. אם יש ברשימת התפוצה שלכם תושבים של האיחוד האירופי או בריטניה, או שהאתר שלכם פונה לקהל יעד אירופאי ומציע לו מוצרים או שירותים, החוק האירופי חל עליכם במלואו.
איך מקבלים הסכמה חוקית (Opt-in) לדיוור שיווקי לפי חוק הספאם ו-GDPR?
כדי שההסכמה תהיה חוקית בשתי הרגולציות, עליה להיות מפורשת, מדעת ואקטיבית. יש להציג למשתמש תיבת סימון לא מסומנת מראש ליד טקסט ברור שמסביר כי הוא מצטרף לקבלת תכנים שיווקיים ופרסומיים, בצירוף קישור למדיניות הפרטיות. חובה לשמור תיעוד טכני (Log) של מועד ההסכמה, כתובת ה-IP והנוסח המדויק שעליו חתם הגולש.
מה הקנס או הפיצוי על שליחת מייל שיווקי ללא הסכמה מפורשת?
בישראל, לפי חוק הספאם, בית המשפט רשאי לפסוק פיצוי ללא הוכחת נזק של עד 1,000 ₪ עבור כל הודעה בודדת שנשלחה בניגוד לחוק. בנוסף, תחת תיקון 13 לחוק הגנת הפרטיות, ניתן לתבוע עד 10,000 ₪ ללא הוכחת נזק על הפרות פרטיות (כמו אי-יידוע או שימוש חורג במאגר), והרשות להגנת הפרטיות מוסמכת להטיל עיצומים כספיים גבוהים.
תחת ה-GDPR באירופה, הקנסות המנהליים יכולים להגיע עד ל-20 מיליון אירו או 4% מהמחזור השנתי הגלובלי.
מהם התנאים שבהם מותר לשלוח דיוור שיווקי ללקוחות קיימים ללא הסכמה מראש?
מותר לשלוח דיוור ללקוח קיים (חריג לקוח קיים / Soft Opt-in) רק אם מתקיימים ארבעה תנאים יחד: הלקוח מסר את המייל שלו במהלך רכישה או משא ומתן לרכישה; הודעתם לו במעמד המסירה שהפרטים ישמשו למשלוח פרסומות; נתתם לו אפשרות פשוטה לסרב לכך כבר בהתחלה ובכל הודעה בהמשך; והדיוור עוסק אך ורק במוצרים או שירותים דומים לאלו שרכש מכם.
אילו פרטים חובה לכלול בכל מייל פרסומי כדי לעמוד בדרישות החוק?
בכל מייל שיווקי חובה לכלול את שם העסק השולח, דרכי יצירת קשר וכתובת פיזית, וקישור ברור, תקין וחינמי להסרה מרשימת התפוצה בלחיצה אחת. בכל מייל שיווקי שהוא דבר פרסומת (גם אם נשלח בהסכמה מפורשת מראש), חובה לציין את המילה פרסומת בכותרת המייל. מומלץ מאוד להוסיף גם קישור למדיניות הפרטיות של האתר.
האם מותר לסמן מראש את תיבת האישור לקבלת דיוור בטפסי הרשמה באתר?
לא, הדבר אסור בהחלט. הן לפי פסיקת בתי המשפט בישראל והן לפי תקנות ה-GDPR באירופה, תיבת סימון שמסומנת מראש (Pre-ticked box) אינה נחשבת להסכמה תקפה, שכן המשתמש לא ביצע פעולה אקטיבית שמעידה על רצונו לקבל פרסומות.
לסיום
כשמשווים בין חוק הספאם הישראלי לבין ה-GDPR בראי שנת 2026 ותיקון 13 לחוק הגנת הפרטיות, המסקנה ברורה: הגבולות בין החוק הישראלי לחוק האירופי כמעט נעלמו בכל הנוגע לאיסוף וניהול מידע אישי.
אם העסק שלכם פועל אך ורק מול קהל ישראלי מקומי, אתם יכולים להסתפק בהרשמה רגילה (Single Opt-in) ולהיעזר בחריג לקוח קיים, בתנאי שאתם מקפידים על תיבות סימון ריקות, שקיפות מלאה בטופס ומדיניות פרטיות מפורטת. לעומת זאת, אם יש לכם פעילות בינלאומית או שאתם רוצים שקט נפשי מוחלט מפני תביעות, אנחנו ב-Mediniot ממליצים ליישר קו לפי המחמיר מביניהם: הפעילו אימות כפול (Double Opt-in), הפרידו לחלוטין בין טפסי שירות לטפסי שיווק, וודאו שמסמכי הפרטיות באתר שלכם משקפים בדיוק את פעילות הדיוור שלכם.